aimiime
Thành viên
- Tham gia
- 27/10/2026
- Bài viết
- 1
Một sáng thứ Hai, đội của bạn mở 20 cửa sổ trình duyệt ra và thấy 6 tài khoản không đăng nhập được. Không ai biết chuyện gì đã xảy ra. Người phụ trách từng khẳng định tối qua tài khoản của họ vẫn chạy bình thường, còn cookie của tài khoản bị vô hiệu hoá thì lại nằm trong cửa sổ của một nhân viên khác. Đây là kịch bản rất phổ biến ở đội 4 người quản lý hơn 20 tài khoản: cấu hình bị sửa lung tung, không ai biết tài khoản nào bị ai thay đổi, và một tài khoản chết kéo theo cả dây chuyền.
Khi số tài khoản còn dưới 5, bạn giải quyết bằng cảm tính cũng được. Khi con số vượt 20 và có người làm thêm, cảm tính hết giá trị. Vấn đề lúc này không còn là làm sao để tránh bị khoá, mà là làm sao biết được chuyện gì đã xảy ra với tài khoản nào, ai đã đụng vào nó, và thay đổi gì. Bài này đi từ kiến trúc vận hành, cách chuẩn hoá hồ sơ, kiểm tra dấu vân tay, chọn proxy, quản lý cookie, phân quyền, đồng bộ nhiều cửa sổ, cho tới phần di động. Trong các ví dụ mình dùng BitBrowser làm mẫu vì nó gom đủ các lớp vận hành trong một giao diện, nhưng nguyên tắc thì áp dụng được cho mọi công cụ quản lý đa tài khoản.
Kiến trúc vận hành: tách ba tầng, đừng trộnKhi số tài khoản còn dưới 5, bạn giải quyết bằng cảm tính cũng được. Khi con số vượt 20 và có người làm thêm, cảm tính hết giá trị. Vấn đề lúc này không còn là làm sao để tránh bị khoá, mà là làm sao biết được chuyện gì đã xảy ra với tài khoản nào, ai đã đụng vào nó, và thay đổi gì. Bài này đi từ kiến trúc vận hành, cách chuẩn hoá hồ sơ, kiểm tra dấu vân tay, chọn proxy, quản lý cookie, phân quyền, đồng bộ nhiều cửa sổ, cho tới phần di động. Trong các ví dụ mình dùng BitBrowser làm mẫu vì nó gom đủ các lớp vận hành trong một giao diện, nhưng nguyên tắc thì áp dụng được cho mọi công cụ quản lý đa tài khoản.
Sai lầm phổ biến nhất của đội đang lớn lên là gộp tất cả vào một lớp. Cùng một danh sách cửa sổ, cùng một nút sửa proxy, cùng một chỗ dán cookie, và ai cũng có quyền với tất cả. Khi sự cố xảy ra, đội không biết vấn đề nằm ở tầng nào, nên cũng không biết nên xử lý từ đâu.
Cách giải quyết là tách ba tầng, mỗi tầng có một chủ thể riêng. Ý tưởng này không phải của riêng BitBrowser, nhưng BitBrowser triển khai nó khá rõ: quản lý người dùng và phân quyền nằm ở tầng quản trị, cửa sổ trình duyệt nằm ở tầng môi trường, còn điện thoại đám mây và máy tính đám mây nằm ở tầng thiết bị.
Cách giải quyết là tách ba tầng, mỗi tầng có một chủ thể riêng. Ý tưởng này không phải của riêng BitBrowser, nhưng BitBrowser triển khai nó khá rõ: quản lý người dùng và phân quyền nằm ở tầng quản trị, cửa sổ trình duyệt nằm ở tầng môi trường, còn điện thoại đám mây và máy tính đám mây nằm ở tầng thiết bị.
Tầng | Công cụ thực hiện | Ai phụ trách | Rủi ro nếu trộn |
Tầng quản trị | Quản lý người dùng, phân quyền vai trò, quản lý nhóm, nhật ký hoạt động, chuyển quyền sở hữu cửa sổ | Chỉ một người, thường là chủ sở hữu hoặc trưởng kỹ thuật | Bốn người đều có quyền sửa mọi cửa sổ thì chỉ cần một người lỡ tay, cả hệ thống mất tính độc lập và log không còn ý nghĩa truy vết |
Tầng môi trường | Cửa sổ trình duyệt: dấu vân tay thiết bị, proxy, cookie, thẻ, ghi chú | Nhân viên trực, mỗi người một phạm vi nhóm được giao | Đổi proxy cả cửa sổ để thử lại sẽ kéo theo mọi tài khoản nằm trong cửa sổ đó |
Tầng thiết bị | Điện thoại đám mây cho phần di động, máy tính đám mây cho ứng dụng desktop | Người phụ trách hạ tầng, tách khỏi đội chạy chiến dịch | Một máy điện thoại ảo dùng cho nhiều tài khoản khiến mọi lỗi cấu hình nhân lên theo số tài khoản |
Điểm quan trọng nhất trong bảng này không phải cột công cụ, mà là cột rủi ro. Cách ly môi trường chỉ có giá trị khi cấu trúc phân quyền đúng. Nếu 4 người đều có quyền sửa mọi cửa sổ thì 20 cửa sổ cách ly vẫn là 20 cửa sổ chung một nhóm quyền. Đây là lý do tầng quản trị phải tách khỏi tầng môi trường, và tầng thiết bị phải tách khỏi cả hai.
Chuẩn hoá hồ sơ trước khi nhân bản
Nhân bản 20 cửa sổ lúc nhanh nhất cũng tạo ra 20 việc phải nhớ. Bước này mình làm trước khi nhân bản, không làm sau, vì sửa lại 20 cửa sổ tốn thời gian gấp mấy lần so với đặt tên đúng ngay từ đầu.
Bước 1: Đặt quy ước tên và ghi chú chủ sở hữu
Làm gì: đặt tên cửa sổ theo thứ tự thương hiệu, thị trường, mã tài khoản, chẳng hạn MXH-SHOPEE-VN-014. Trong trường ghi chú, ghi tên người phụ trách, ngày bàn giao, mục đích sử dụng tài khoản và số hợp đồng khách hàng.
Tại sao: bỏ mã tài khoản khỏi tên thì sau ba tháng bạn sẽ không biết cửa sổ nào ứng với tài khoản nào. Còn một dòng ghi chú tốt thì tiết kiệm hàng giờ tra cứu mỗi khi có sự cố, vì lúc đó ai cũng đang rối.
Bẫy thường gặp: đặt tên theo thứ tự thời gian thay vì theo thương hiệu, rồi sau vài tháng mọi cửa sổ trông giống nhau. Một lỗi nữa là ghi chú chung chung kiểu tài khoản chính, đến lúc cần biết ai đang phụ trách thì phải đi hỏi từng người.
Tại sao: bỏ mã tài khoản khỏi tên thì sau ba tháng bạn sẽ không biết cửa sổ nào ứng với tài khoản nào. Còn một dòng ghi chú tốt thì tiết kiệm hàng giờ tra cứu mỗi khi có sự cố, vì lúc đó ai cũng đang rối.
Bẫy thường gặp: đặt tên theo thứ tự thời gian thay vì theo thương hiệu, rồi sau vài tháng mọi cửa sổ trông giống nhau. Một lỗi nữa là ghi chú chung chung kiểu tài khoản chính, đến lúc cần biết ai đang phụ trách thì phải đi hỏi từng người.
Ảnh 1. Màn hình Tạo cửa sổ mới của BitBrowser với các trường tên cửa sổ, thẻ, chọn nhóm, nền tảng, tài khoản, mật khẩu, kiểm tra trùng lặp, mã 2FA, cài đặt mô nhiều, ghi chú và URL tuỳ chỉnh
Làm gì: gom cửa sổ theo thương hiệu hoặc theo khách hàng, rồi gán quyền quản lý nhóm cho từng nhân viên. Nhân viên chỉ thấy và chỉ chạm được nhóm của mình.
Tại sao: đây là bước rẻ nhất và hiệu quả nhất để giảm rủi ro. Một nhân viên nghỉ việc thì bạn thu hẹp quyền ở cấp nhóm, không phải cấp nhóm mới rồi đi sửa lại từng cửa sổ.
Bẫy thường gặp: dùng chung một nhóm cho cả đội để cho tiện, rồi đến lúc thu quyền thì không biết bắt đầu từ đâu. Một lỗi khác là khi nhập hồ sơ hàng loạt theo mẫu Excel mà quên kiểm tra cột ID, dẫn tới việc ghi đè nhầm hồ sơ đang dùng.
Bước 3: Chuẩn hoá hàng loạt bằng Local APITại sao: đây là bước rẻ nhất và hiệu quả nhất để giảm rủi ro. Một nhân viên nghỉ việc thì bạn thu hẹp quyền ở cấp nhóm, không phải cấp nhóm mới rồi đi sửa lại từng cửa sổ.
Bẫy thường gặp: dùng chung một nhóm cho cả đội để cho tiện, rồi đến lúc thu quyền thì không biết bắt đầu từ đâu. Một lỗi khác là khi nhập hồ sơ hàng loạt theo mẫu Excel mà quên kiểm tra cột ID, dẫn tới việc ghi đè nhầm hồ sơ đang dùng.
Làm gì: dùng Local API của BitBrowser, dịch vụ nội bộ chạy ở địa chỉ, có endpoint sửa ghi chú hàng loạt, sửa proxy hàng loạt, gán nhóm hàng loạt.
Tại sao: cùng một công việc chạy tay trên 20 cửa sổ mất khoảng 40 phút, chạy script thì mất 20 giây. Với đội vượt 100 cửa sổ, đây là khác biệt giữa việc sửa xong trong giờ và sửa xong trong ngày.
Bẫy thường gặp: chạy script lên toàn bộ hồ số lúc đang có chiến dịch chạy, rồi phát hiện mình vừa đổi nhầm proxy của những cửa sổ đang chạy. Luôn chạy thử trên một nhóm nhỏ trước.
Dấu vân tay: kiểm tra trước, tinh chỉnh sauTại sao: cùng một công việc chạy tay trên 20 cửa sổ mất khoảng 40 phút, chạy script thì mất 20 giây. Với đội vượt 100 cửa sổ, đây là khác biệt giữa việc sửa xong trong giờ và sửa xong trong ngày.
Bẫy thường gặp: chạy script lên toàn bộ hồ số lúc đang có chiến dịch chạy, rồi phát hiện mình vừa đổi nhầm proxy của những cửa sổ đang chạy. Luôn chạy thử trên một nhóm nhỏ trước.
Nhiều đội cấu hình xong mới đi test. Đó là cách làm mất thời gian nhất, vì mỗi lần sửa dấu vân tay sẽ tạo ra một bộ giá trị mới và bạn không biết thay đổi nào mới là thay đổi có tác dụng. Thứ tự đúng là kiểm tra môi trường trước, tinh chỉnh sau.
Bước 1: Mở 4 trang kiểm tra trên một cửa sổ mới tạo
Làm gì: mở một cửa sổ mới, chưa đăng nhập tài khoản nào cả, rồi truy cập lần lượt whoer.net, pixelscan.net, iphey.com và creepjs.com.
Tại sao: nếu môi trường đã nói dối ở giai đoạn này thì đăng nhập vào cũng không giúp ích. Tài khoản sẽ ghi lại dấu vết xấu ngay từ phiên đầu tiên, và những phiên sau cũng khó gỡ.
Tại sao: nếu môi trường đã nói dối ở giai đoạn này thì đăng nhập vào cũng không giúp ích. Tài khoản sẽ ghi lại dấu vết xấu ngay từ phiên đầu tiên, và những phiên sau cũng khó gỡ.
Trang kiểm tra | Kiểm tra cái gì | Dấu hiệu môi trường chưa sạch |
whoer.net | IP thật, WebRTC, múi giờ, DNS, chỉ số trùng lặp thiết bị | Cột WebRTC lộ địa chỉ IP của máy đang dùng; múi giờ không khớp quốc gia của IP đang dùng |
pixelscan.net | WebGL, Canvas, khả năng phát hiện trùng lặp | Canvas trùng giữa hai cửa sổ khác nhau; renderer đồ hoạ không tồn tại trên thiết bị thật |
iphey.com | Tổng hợp điểm rủi ro dạng bảng, WebRTC, Canvas, timezone | Điểm tổng hợp cao trong khi từng mục riêng lẻ nhìn có vẻ sạch; IPv6 lộ ra song song với IPv4 proxy |
creepjs.com | Mức độ giống thiết bị thật: độ phân giải, CPU, GPU, ngôn ngữ, plugin | Độ phân giải không tồn tại trên máy thật; số nhân CPU và RAM không khớp với dấu vân tay phần cứng |
Bẫy thường gặp: mở tab kiểm tra, thấy ổn rồi đóng ngay lập tức. Các trang này cần thời gian chạy hết script mới ra kết quả, nên hãy chờ tải hết rồi mới đóng cửa sổ.
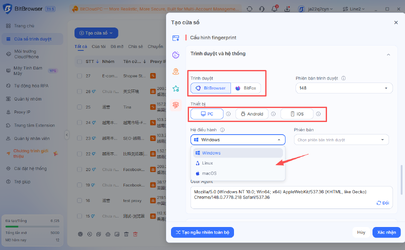
Ảnh 2. Khung cấu hình fingerprint trong BitBrowser với các tuỳ chọn trình duyệt BitBrowser hoặc BitFox, phiên bản trình duyệt 148, thiết bị PC Android iOS, hệ điều hành Windows Linux macOS, dòng user agent và nút tạo ngẫu nhiên toàn bộ
Làm gì: kiểm tra WebRTC có lộ IP thật không, Canvas có trùng giữa các cửa sổ không, múi giờ có lệch so với IP không, và độ phân giải có thật không.
Tại sao: WebRTC lộ IP thật xảy ra khi bật truyền địa chỉ người dùng trong khi vẫn còn kết nối trực tiếp ngoài proxy. Canvas trùng giữa các cửa sổ nghĩa là hai cửa sổ đang mang cùng một danh tính thiết bị, điều mà hệ thống phát hiện rất dễ. Múi giờ lệch so với IP xảy ra khi bạn để mặc định Asia/Shanghai cho một IP ở Việt Nam. Độ phân giải không tồn tại, ví dụ 1920 x 1081, là dấu hiệu cấu hình bị dựng thủ công quá tay.
Bẫy thường gặp: sửa một lỗi, kiểm tra lại, thấy điểm tổng hợp vẫn cao rồi tiếp tục sửa mù. Hãy sửa từng lỗi một và kiểm tra lại từng lần, vì mỗi lần sửa đều sinh ra một bộ giá trị mới.
Bước 3: Tinh chỉnh bằng công cụ quản lý dấu vân tayTại sao: WebRTC lộ IP thật xảy ra khi bật truyền địa chỉ người dùng trong khi vẫn còn kết nối trực tiếp ngoài proxy. Canvas trùng giữa các cửa sổ nghĩa là hai cửa sổ đang mang cùng một danh tính thiết bị, điều mà hệ thống phát hiện rất dễ. Múi giờ lệch so với IP xảy ra khi bạn để mặc định Asia/Shanghai cho một IP ở Việt Nam. Độ phân giải không tồn tại, ví dụ 1920 x 1081, là dấu hiệu cấu hình bị dựng thủ công quá tay.
Bẫy thường gặp: sửa một lỗi, kiểm tra lại, thấy điểm tổng hợp vẫn cao rồi tiếp tục sửa mù. Hãy sửa từng lỗi một và kiểm tra lại từng lần, vì mỗi lần sửa đều sinh ra một bộ giá trị mới.
Làm gì: dùng bộ cấu hình gồm Canvas, WebGL, Audio qua codecs và AudioContext, font, múi giờ, ngôn ngữ; mô phỏng phần cứng độc lập gồm CPU, RAM, GPU, độ phân giải; tạo dấu vân tay IPv6; và bật đồng bộ múi giờ cùng ngôn ngữ theo vị trí IP.
Tại sao: với môi trường mới, bấm nút tạo ngẫu nhiên toàn bộ trong khung cấu hình dấu vân tay là nhanh nhất, sau đó kiểm tra lại bằng 4 trang ở bước 1. Với cửa sổ đã có tài khoản, dùng chức năng sao chép cửa sổ có tuỳ chọn giữ nguyên hoặc random lại dấu vân tay, rồi xử lý riêng những chỗ cần giữ ổn định.
Bẫy thường gặp: bật đồng bộ múi giờ theo IP nhưng lại đặt tay ngôn ngữ, hoặc dùng chung một bộ thông số cho nhiều cửa sổ để tiện. Cả hai cách đều tạo ra mâu thuẫn mà công cụ không tự sửa được.
Proxy: tĩnh hay động, và khi nào nên dùng cái nàoTại sao: với môi trường mới, bấm nút tạo ngẫu nhiên toàn bộ trong khung cấu hình dấu vân tay là nhanh nhất, sau đó kiểm tra lại bằng 4 trang ở bước 1. Với cửa sổ đã có tài khoản, dùng chức năng sao chép cửa sổ có tuỳ chọn giữ nguyên hoặc random lại dấu vân tay, rồi xử lý riêng những chỗ cần giữ ổn định.
Bẫy thường gặp: bật đồng bộ múi giờ theo IP nhưng lại đặt tay ngôn ngữ, hoặc dùng chung một bộ thông số cho nhiều cửa sổ để tiện. Cả hai cách đều tạo ra mâu thuẫn mà công cụ không tự sửa được.
Câu hỏi proxy hay bị hiểu sai ở chỗ coi nó là biến phụ. Với 20 tài khoản, proxy quyết định mức độ giống nhau của 20 danh tính, và mức độ giống nhau quá cao cũng là vấn đề.
Tình huống | Nên dùng | Vì sao |
Tài khoản đang chạy chiến dịch ổn định, cần duy trì phiên đăng nhập lâu dài | Proxy tĩnh | Đổi IP đột ngột giữa chừng buộc nền tảng yêu cầu xác minh lại, kéo theo phiên làm việc bị gián đoạn |
Nhóm tài khoản mới, cần mở rộng nhanh, chưa có lịch sử hoạt động | Proxy động | Mỗi phiên một IP, độ mới của danh tính đủ để khởi đầu mà chưa tạo dữ liệu lịch sử |
Một tài khoản cần gần với đối tác ở thị trường cụ thể | Proxy tĩnh theo khu vực, ghép cứng IP vào tài khoản | IP phải ổn định theo khu vực đó để múi giờ, ngôn ngữ và hành vi không bị lệch |
Chuẩn bị dữ liệu, điền form nội bộ, kiểm thử hiển thị | Proxy động hoặc tĩnh, tuỳ độ trùng lặp | Ở khâu này không có dữ liệu quảng cáo để bảo vệ, ưu tiên tốc độ và chi phí băng thông |
Bước 1: Nhập proxy hàng loạt theo mẫu Excel
Làm gì: chuẩn bị file Excel theo mẫu rồi nhập, BitBrowser tự động loại trùng IP, sau đó bấm Test Connection để kiểm tra kết nối và đối chiếu với IP-API. Hỗ trợ HTTP, HTTPS, SOCKS5 và SSH, tương thích trực tiếp với Luminati (nay là Bright Data), Oxylabs và IPRoyal.
Tại sao: bước đối chiếu IP-API ngay lúc nhập là lúc rẻ nhất để phát hiện IP chết hoặc sai vùng. Bỏ qua bước này thì bạn sẽ phải mở từng cửa sổ lúc chiến dịch đang chạy để phát hiện ra cùng một lỗi.
Bẫy thường gặp: dán cùng một IP cho nhiều tài khoản khi cấu hình IP động, điều này phá vỡ đúng nguyên tắc một cửa sổ một IP. Một lỗi nữa là đặt danh sách đen domain quá rộng rồi tự nhiên không truy cập được tài liệu khách hàng nằm trong đó.
Bước 2: Tiết kiệm băng thông bằng danh sách đen domainTại sao: bước đối chiếu IP-API ngay lúc nhập là lúc rẻ nhất để phát hiện IP chết hoặc sai vùng. Bỏ qua bước này thì bạn sẽ phải mở từng cửa sổ lúc chiến dịch đang chạy để phát hiện ra cùng một lỗi.
Bẫy thường gặp: dán cùng một IP cho nhiều tài khoản khi cấu hình IP động, điều này phá vỡ đúng nguyên tắc một cửa sổ một IP. Một lỗi nữa là đặt danh sách đen domain quá rộng rồi tự nhiên không truy cập được tài liệu khách hàng nằm trong đó.
Làm gì: đưa các domain không cần thiết vào danh sách đen, và ở một số phiên bản chọn tuỳ chọn đi domain qua IP thật của máy.
Tại sao: khi chạy 20 cửa sổ song song, lưu lượng quảng cáo tự động tải tài nguyên về là khoản chi phí băng thông lớn nhất mà không tạo ra doanh thu. Chặn được nhóm domain đó là tiết kiệm thẳng vào ngân sách.
Bẫy thường gặp: chặn nhầm một domain tài nguyên quảng cáo, rồi đội ngồi debug xem sao mẫu quảng cáo không hiện. Kiểm tra lại danh sách trước khi áp dụng cho cả nhóm.
Lưu ý nhỏ về đối chiếu: IP hiển thị trong BitBrowser có thể lệch khoảng 3% so với IP báo trên website kiểm tra, đơn giản vì mỗi nơi dùng thư viện phân giải địa chỉ khác nhau. Đây không phải lỗi cấu hình, nhưng nếu quy trình đối soát IP của bạn tự động thì nên chốt trước một nguồn chuẩn để tránh cảnh hai bên báo số khác nhau rồi cãi nhau.
Quản lý Cookie như quản lý mật khẩuTại sao: khi chạy 20 cửa sổ song song, lưu lượng quảng cáo tự động tải tài nguyên về là khoản chi phí băng thông lớn nhất mà không tạo ra doanh thu. Chặn được nhóm domain đó là tiết kiệm thẳng vào ngân sách.
Bẫy thường gặp: chặn nhầm một domain tài nguyên quảng cáo, rồi đội ngồi debug xem sao mẫu quảng cáo không hiện. Kiểm tra lại danh sách trước khi áp dụng cho cả nhóm.
Lưu ý nhỏ về đối chiếu: IP hiển thị trong BitBrowser có thể lệch khoảng 3% so với IP báo trên website kiểm tra, đơn giản vì mỗi nơi dùng thư viện phân giải địa chỉ khác nhau. Đây không phải lỗi cấu hình, nhưng nếu quy trình đối soát IP của bạn tự động thì nên chốt trước một nguồn chuẩn để tránh cảnh hai bên báo số khác nhau rồi cãi nhau.
Cookie là phiên đăng nhập. Ai giữ cookie là người giữ quyền truy cập tài khoản, nên nó phải được quản lý với mức độ nghiêm ngặt tương đương mật khẩu, thậm chí chặt hơn vì mật khẩu có thể đổi còn cookie thì chỉ có một chiều.
Bước 1: Nhập cookie đúng thứ tự
Làm gì: tạo hoặc sửa cửa sổ, bấm nút cấu hình dấu vân tay, chọn đúng nền tảng tài khoản, dán cookie, bấm OK, rồi mở lại cửa sổ.
Tại sao: sai thứ tự, hoặc chọn nhầm nền tảng, là nguyên nhân phổ biến nhất khiến cookie không dính vào cửa sổ mà mọi người tưởng do tài khoản có vấn đề. Đổi tài khoản không phải lúc đó.
Bẫy thường gặp: dán cookie trước rồi mới chọn nền tảng, hoặc dán vào cửa sổ đang mở. Cả hai trường hợp đều cho ra một cửa sổ trông đúng nhưng dữ liệu đăng nhập bị lệch.
Bước 2: Giữ nguyên tắc không trộn cookie giữa các cửa sổTại sao: sai thứ tự, hoặc chọn nhầm nền tảng, là nguyên nhân phổ biến nhất khiến cookie không dính vào cửa sổ mà mọi người tưởng do tài khoản có vấn đề. Đổi tài khoản không phải lúc đó.
Bẫy thường gặp: dán cookie trước rồi mới chọn nền tảng, hoặc dán vào cửa sổ đang mở. Cả hai trường hợp đều cho ra một cửa sổ trông đúng nhưng dữ liệu đăng nhập bị lệch.
Làm gì: mỗi cửa sổ một cookie, lưu theo mẫu tên tài khoản và ngày cập nhật. Khi một nhân viên nghỉ việc, thu cookie về một kho tập trung thay vì xoá ngay.
Tại sao: cách phổ biến nhất để chia sẻ tài khoản cho team là gửi cookie qua Zalo. Cách đó rẻ tiền và tiện, nhưng là một trong những cách lỗi thời nhanh nhất: bạn không biết file đó thuộc cửa sổ nào, ai đã dùng nó sau đó, và khi nhân viên nghỉ việc thì bạn không thu hồi được.
Bẫy thường gặp: sao chép toàn bộ nội dung một cửa sổ sang cửa sổ khác, kéo theo cả cookie bên trong. Khi phát hiện ra thì dấu vết liên kết đã nằm sẵn trong dữ liệu.
Bước 3: Xuất, nhập cookie hàng loạt và dọn cache đúng cáchTại sao: cách phổ biến nhất để chia sẻ tài khoản cho team là gửi cookie qua Zalo. Cách đó rẻ tiền và tiện, nhưng là một trong những cách lỗi thời nhanh nhất: bạn không biết file đó thuộc cửa sổ nào, ai đã dùng nó sau đó, và khi nhân viên nghỉ việc thì bạn không thu hồi được.
Bẫy thường gặp: sao chép toàn bộ nội dung một cửa sổ sang cửa sổ khác, kéo theo cả cookie bên trong. Khi phát hiện ra thì dấu vết liên kết đã nằm sẵn trong dữ liệu.
Làm gì: dùng các chức năng nhập và xuất cookie hàng loạt, đặt cookie realtime, đọc cookie realtime, xoá cookie và định dạng cookie qua Local API. Khi dọn cửa sổ, chọn phương án dọn cache có giữ lại dữ liệu tiện ích.
Tại sao: ở quy mô 20 tài khoản, việc xuất toàn bộ cookie theo lịch hằng tuần và lưu vào kho mã hoá là hoàn toàn khả thi, thay vì mỗi người tự giữ một file. Phần dọn cache có giữ lại dữ liệu tiện ích quan trọng vì nhiều đội cắm sẵn tiện ích kiểm tra dấu vân tay.
Bẫy thường gặp: bấm dọn sạch không giữ gì, rồi mất luôn tiện ích kiểm tra mà không hay biết, và cả đội mất công cụ kiểm tra môi trường giữa lúc đang truy vết sự cố.
Phân quyền 4 cấp và chia sẻ cửa sổTại sao: ở quy mô 20 tài khoản, việc xuất toàn bộ cookie theo lịch hằng tuần và lưu vào kho mã hoá là hoàn toàn khả thi, thay vì mỗi người tự giữ một file. Phần dọn cache có giữ lại dữ liệu tiện ích quan trọng vì nhiều đội cắm sẵn tiện ích kiểm tra dấu vân tay.
Bẫy thường gặp: bấm dọn sạch không giữ gì, rồi mất luôn tiện ích kiểm tra mà không hay biết, và cả đội mất công cụ kiểm tra môi trường giữa lúc đang truy vết sự cố.
Phân quyền sai làm cho cách ly môi trường trở nên vô nghĩa. Nếu 4 người đều có quyền sửa mọi cửa sổ thì chỉ cần một người lỡ tay là cả hệ thống mất tính độc lập. Với quy mô 20 tài khoản, cấu trúc phân quyền phải mảnh hơn số nhân viên.
Cấp vai trò | Quyền chính | Phù hợp với ai | Rủi ro nếu gán sai |
Quản trị viên | Toàn quyền: quản lý người dùng, nhóm, cấu hình hệ thống, thùng rác hồ sơ, trung tâm chi phí | Chủ sở hữu hoặc một người giữ chìa khoá | Nhiều người cùng giữ quyền này thì mất kiểm soát hoàn toàn; một sự cố xoá hàng loạt không ai chịu trách nhiệm |
Quản lý | Được gán quyền quản lý theo nhóm, xem nhật ký hoạt động, xử lý sự cố trong phạm vi nhóm | Trưởng nhóm chạy một thương hiệu | Gán quyền theo nhóm quá rộng thì một thao tác sai ảnh hưởng cả nhóm thay vì một tài khoản |
Thành viên | Mở và đóng cửa sổ được cấp, dùng cookie, không sửa được proxy hay dấu vân tay | Người chạy chiến dịch, chuyên viên chăm sóc khách hàng | Đụng vào cookie hoặc proxy là đổi môi trường dưới lưng đội, không ai theo dõi |
Vai trò tùy chỉnh | Bật tắt từng quyền riêng lẻ, ví dụ chỉ cho xem log hoặc chỉ cho mở một cửa sổ | Đội lớn cần tách quyền mỏng theo vai trò thực tế | Cấu hình tay quá tay dễ thiếu quyền lúc cần hoặc thừa quyền lúc không cần |
Bước 1: Gán vai trò theo nguyên tắc tối thiểu
Làm gì: chỉ cấp quyền tối thiểu mà người đó cần để làm việc, và dùng vai trò tùy chỉnh khi cấu trúc thực tế không khớp với bốn cấp có sẵn.
Tại sao: quyền là thứ bạn thu lại được khi nhân viên nghỉ việc. Quyền càng rộng thì việc thu hồi càng dễ sót, và việc cấp lại càng dễ trao nhầm.
Bẫy thường gặp: cho tất cả cùng quyền quản trị viên để tiện, rồi khi một người rời đi thì không ai dám đụng vào hệ thống vì không biết quyền đó thuộc về ai.
Tại sao: quyền là thứ bạn thu lại được khi nhân viên nghỉ việc. Quyền càng rộng thì việc thu hồi càng dễ sót, và việc cấp lại càng dễ trao nhầm.
Bẫy thường gặp: cho tất cả cùng quyền quản trị viên để tiện, rồi khi một người rời đi thì không ai dám đụng vào hệ thống vì không biết quyền đó thuộc về ai.
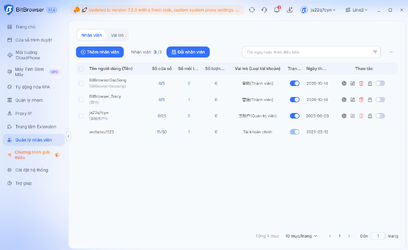
Ảnh 3. Module cộng tác nhóm của BitBrowser với hai tab Nhân viên và Vai trò, các cột Tên người dùng, Số cửa sổ, Số môi trường, Số luồng, Vai trò, Trạng thái, Ngày tham gia và cột Thao tác gồm quản lý nhóm, sửa, xoá, khoá cùng công tắc bật tắt tài khoản
Làm gì: khi một agency khác cần chạy thử 2 tài khoản trong một tuần, dùng chia sẻ cửa sổ bằng mã hoặc link, hạn từ 7 đến 30 ngày, cấp quyền truy cập tạm thời mà không đổi chủ sở hữu; dữ liệu trong cửa sổ chia sẻ được mã hoá riêng. Khi nhân viên nghỉ việc, dùng chuyển quyền sở hữu cửa sổ để đưa cửa sổ sang đội khác rồi hủy liên kết cũ.
Tại sao: hai công cụ này hay bị dùng nhầm chỗ và hậu quả hoàn toàn khác nhau. Nhiều đội dùng link chia sẻ 7 ngày để xử lý nhân viên nghỉ việc. Cách này sai, vì người đó vẫn giữ link còn hạn và vẫn mở được cửa sổ. Ngược lại, không nên đưa quyền sở hữu cho một việc ngắn hạn chỉ kéo dài một tuần.
Bẫy thường gặp: chuyển quyền sở hữu xong rồi quên hủy link chia sẻ cũ. Hai kênh truy cập cùng tồn tại thì bạn lại quay về tình trạng không ai biết cửa sổ đang nằm trong tay ai.
Về số thành viên: gói miễn phí hiện tại có 1 thành viên, gói Base 2 thành viên, số thành viên tăng dần theo gói, và có thể thêm người trong Trung tâm chi phí mà không cần nâng cấp gói. Cũng lưu ý một tài khoản không được đăng nhập đồng thời trên nhiều máy, nên đội nhiều người bắt buộc phải dùng cơ chế ghế thành viên để chia sẻ quyền truy cập.
Đồng bộ nhiều cửa sổ: khi nào nên, khi nào khôngTại sao: hai công cụ này hay bị dùng nhầm chỗ và hậu quả hoàn toàn khác nhau. Nhiều đội dùng link chia sẻ 7 ngày để xử lý nhân viên nghỉ việc. Cách này sai, vì người đó vẫn giữ link còn hạn và vẫn mở được cửa sổ. Ngược lại, không nên đưa quyền sở hữu cho một việc ngắn hạn chỉ kéo dài một tuần.
Bẫy thường gặp: chuyển quyền sở hữu xong rồi quên hủy link chia sẻ cũ. Hai kênh truy cập cùng tồn tại thì bạn lại quay về tình trạng không ai biết cửa sổ đang nằm trong tay ai.
Về số thành viên: gói miễn phí hiện tại có 1 thành viên, gói Base 2 thành viên, số thành viên tăng dần theo gói, và có thể thêm người trong Trung tâm chi phí mà không cần nâng cấp gói. Cũng lưu ý một tài khoản không được đăng nhập đồng thời trên nhiều máy, nên đội nhiều người bắt buộc phải dùng cơ chế ghế thành viên để chia sẻ quyền truy cập.
Tính năng đồng bộ nhiều cửa sổ gồm đồng bộ chuột và bàn phím, sắp xếp cửa sổ tự động theo bố cục lưới, đồng bộ mở tab, nhập cùng một đoạn văn bản, nhận diện và điền mã CAPTCHA. Đây là đòn bẩy năng suất lớn nhất mà bạn có, và cũng là rủi ro lớn nhất nếu áp dụng sai.
Ranh giới đỏ mình đặt là: dùng cho thao tác lặp lại hợp pháp, không dùng để tạo tương tác giả. Cụ thể, đồng bộ chuột bàn phím dùng tốt để điền form nội bộ, chuẩn bị dữ liệu trước khi chạy, kiểm tra hiển thị trên nhiều kích thước màn hình, hay đối chiếu một mẫu quảng cáo trên 6 phương vị. Tuyệt đối không dùng để tạo lượt thích, bình luận hay lượt theo dõi giả. Meta cấm tương tác không xác thực, và một chiến dịch dùng đồng bộ để tạo tương tác giả sẽ khiến toàn bộ tài khoản trong nhóm cùng chịu rủi ro, không riêng tài khoản đang chạy.
Còn một lý do kỹ thuật để giới hạn số cửa sổ đồng bộ: 20 cửa sổ chạy đồng thời trên một máy là 20 tiến trình trình duyệt. Máy cần tối thiểu 4 nhân CPU, 8 GB RAM và còn 50 GB đĩa. Nếu bạn dùng đồng bộ trên 10 cửa sổ cùng lúc để chuẩn bị dữ liệu thì ổn, nhưng đồng bộ 20 cửa sổ và thao tác tương tác cùng lúc sẽ nghẽn và tạo ra dấu vết hành vi giống hệt nhau, tệ hơn cả không đồng bộ.
Phần di động: khi nào cần điện thoại đám mâyRanh giới đỏ mình đặt là: dùng cho thao tác lặp lại hợp pháp, không dùng để tạo tương tác giả. Cụ thể, đồng bộ chuột bàn phím dùng tốt để điền form nội bộ, chuẩn bị dữ liệu trước khi chạy, kiểm tra hiển thị trên nhiều kích thước màn hình, hay đối chiếu một mẫu quảng cáo trên 6 phương vị. Tuyệt đối không dùng để tạo lượt thích, bình luận hay lượt theo dõi giả. Meta cấm tương tác không xác thực, và một chiến dịch dùng đồng bộ để tạo tương tác giả sẽ khiến toàn bộ tài khoản trong nhóm cùng chịu rủi ro, không riêng tài khoản đang chạy.
Còn một lý do kỹ thuật để giới hạn số cửa sổ đồng bộ: 20 cửa sổ chạy đồng thời trên một máy là 20 tiến trình trình duyệt. Máy cần tối thiểu 4 nhân CPU, 8 GB RAM và còn 50 GB đĩa. Nếu bạn dùng đồng bộ trên 10 cửa sổ cùng lúc để chuẩn bị dữ liệu thì ổn, nhưng đồng bộ 20 cửa sổ và thao tác tương tác cùng lúc sẽ nghẽn và tạo ra dấu vết hành vi giống hệt nhau, tệ hơn cả không đồng bộ.
Nhiều đội bỏ qua phần di động rồi tự hỏi sao tài khoản liên tục bị yêu cầu xác minh. Lý do thường gặp: Meta Business Suite và Instagram trên di động dùng xác minh bằng ứng dụng điện thoại, còn phần desktop không giải quyết được bước này. Với 20 tài khoản mà mỗi tài khoản lại gắn một số điện thoại vật lý thì chi phí và công sức quản lý tăng vọt.
Bước 1: Dựng môi trường điện thoại đám mây
Làm gì: dùng BitCloudPhone của BitBrowser, chạy môi trường Android trên cloud, có cả bản iOS gốc. Cấu hình đơn giản, chỉ cần gắn proxy là dùng được, và có Google Play gốc để chạy được ứng dụng quốc tế.
Tại sao: hệ thống tự động khớp thông số điện thoại thật và mô phỏng chip điện thoại; tự động khớp ngôn ngữ, múi giờ, vị trí, nhà mạng và thông tin SIM theo IP; hỗ trợ hơn 600 nhà mạng toàn cầu; mô phỏng thông số cảm biến; và tạo máy mới bằng một cú nhấp để xoay vòng môi trường. Tất cả những thứ này là thứ bạn phải làm bằng tay nếu dùng máy thật.
Bẫy thường gặp: gắn proxy cho xong rồi đăng nhập, mà quên kiểm tra lại múi giờ và nhà mạng của máy. Lệch ở đây thì cả thao tác xác minh bằng ứng dụng điện thoại cũng trở nên đáng ngờ.
Bước 2: Gắn proxy cho điện thoại đám mâyTại sao: hệ thống tự động khớp thông số điện thoại thật và mô phỏng chip điện thoại; tự động khớp ngôn ngữ, múi giờ, vị trí, nhà mạng và thông tin SIM theo IP; hỗ trợ hơn 600 nhà mạng toàn cầu; mô phỏng thông số cảm biến; và tạo máy mới bằng một cú nhấp để xoay vòng môi trường. Tất cả những thứ này là thứ bạn phải làm bằng tay nếu dùng máy thật.
Bẫy thường gặp: gắn proxy cho xong rồi đăng nhập, mà quên kiểm tra lại múi giờ và nhà mạng của máy. Lệch ở đây thì cả thao tác xác minh bằng ứng dụng điện thoại cũng trở nên đáng ngờ.
Làm gì: mở phần cài đặt proxy của môi trường, chọn loại proxy và kênh kiểm tra trả IP, chọn giao thức IPv4 hoặc IPv6, điền host, cổng, tài khoản và mật khẩu proxy, rồi bấm Kiểm tra proxy trước khi xác nhận.
Tại sao: kết quả kiểm tra trả về IP xuất, vị trí và múi giờ ngay trên màn hình, nên bạn xác nhận được máy đã nằm đúng khu vực trước khi đăng nhập tài khoản vào. Không có bước này, lỗi chỉ lộ ra sau khi tài khoản đã bị yêu cầu xác minh.
Tại sao: kết quả kiểm tra trả về IP xuất, vị trí và múi giờ ngay trên màn hình, nên bạn xác nhận được máy đã nằm đúng khu vực trước khi đăng nhập tài khoản vào. Không có bước này, lỗi chỉ lộ ra sau khi tài khoản đã bị yêu cầu xác minh.
Ảnh 4. Màn hình cài đặt proxy cho điện thoại đám mây BitCloudPhone với loại proxy Socks5, kênh kiểm tra trả IP IP2Location, giao thức IPv4 và IPv6, các ô Host proxy, Cổng proxy, Tài khoản proxy, Mật khẩu proxy, tuỳ chọn giao thức UDP, nút Kiểm tra proxy cùng kết quả IP xuất, vị trí Ho Chi Minh City và múi giờ Asia/Ho_Chi_Minh
Làm gì: đặt giới hạn 1 request mỗi giây khi gọi API điện thoại đám mây, gọi thêm API lấy trạng thái sau mỗi lệnh mở hoặc tắt, và cài chế độ tắt theo lịch cho máy.
Tại sao: thao tác mở và tắt là bất đồng bộ, phải gọi thêm API lấy trạng thái thì mới biết máy đã lên hay chưa, và nếu dùng tạm tính thì bật máy là bắt đầu tính phí, tắt máy mới dừng. Máy treo suốt đêm là tiền tiêu mà không tạo ra một lượt tương tác nào.
Bẫy thường gặp: gọi song song 20 máy trong một lần để tiết kiệm thời gian, rồi nhận về lỗi từ chối giữa chừng và phải làm lại từ đầu.
Tại sao: thao tác mở và tắt là bất đồng bộ, phải gọi thêm API lấy trạng thái thì mới biết máy đã lên hay chưa, và nếu dùng tạm tính thì bật máy là bắt đầu tính phí, tắt máy mới dừng. Máy treo suốt đêm là tiền tiêu mà không tạo ra một lượt tương tác nào.
Bẫy thường gặp: gọi song song 20 máy trong một lần để tiết kiệm thời gian, rồi nhận về lỗi từ chối giữa chừng và phải làm lại từ đầu.
Tiêu chí | Một máy thật kèm thẻ SIM | Điện thoại đám mây |
Chi phí tháng | Đầu tư máy một lần, cộng phí SIM, cộng sạc và pin thay thế | Tính theo thời gian máy hoạt động, không phải mua thiết bị |
Công sức quản lý | Phải canh pin, canh sạc, canh số thuê bao, canh rủi ro máy cháy hoặc mất trộm | Không có thiết bị vật lý để canh, xoay vòng máy bằng một cú nhấp |
Khả năng mở rộng | Bị giới hạn bởi số máy thật bạn mua và nơi đặt máy | Tăng số môi trường theo gói, có nhóm và phân quyền sub-account |
Rủi ro vận hành | Mất máy là mất tài khoản, nhiều máy dùng chung một điểm vật lý dễ bị phát hiện | Phụ thuộc nhà cung cấp hạ tầng, đặt tài khoản trả tiền lên máy đám mây |
Kết nối với tài khoản | Phải gắn tay cài app, cập nhật, đăng nhập thủ công | Có Google Play gốc, cài và mở app qua API |
So sánh 6 công cụ
Bảng dưới đây lấy số liệu chụp trực tiếp từ website chính thức của từng sản phẩm, quy đổi 1 USD bằng 25.873 đồng. BitBrowser được xếp ở dòng đầu của bảng, nhưng khi đọc thì nên đọc cả những ô còn trống ở cột cuối.
Công cụ | Mức miễn phí | Gói rẻ nhất | Số profile ở gói rẻ nhất | Tự động hoá có sẵn | Điện thoại đám mây | Proxy SSH | Dấu vân tay IPv6 |
BitBrowser | 10 môi trường, 1 thành viên, 50 lần mở môi trường mỗi ngày, quản lý cấu hình thống nhất tối đa 20 môi trường mỗi ngày | 258.730 đồng mỗi tháng (Base) | 50 | Có ở mọi gói: RPA kéo thả, Local API, MCP, Script Market | Có, gồm BitCloudPhone và BitCloudPC | Có | Có |
GemLogin | 0 đồng, số hồ sơ không giới hạn, tự động hoá kéo thả giới hạn 18/24 | 199.000 đồng mỗi tháng (GEM50) | 50 | Có | Chưa công bố | Chưa công bố | Chưa công bố |
HideMyAcc | Dùng thử 7 ngày | 129.365 đồng mỗi tháng (Mini) | 5 | Sau dùng thử thì tính phí từng tính năng | Chưa công bố | Chưa công bố | Chưa công bố |
OmniLogin | 2 profile ở mức 0 đồng | 152.651 đồng mỗi tháng khi trả theo năm | 10 | Có, gồm no-code, AI coding và REST API ngay ở bản miễn phí | Chưa công bố | Chưa công bố | Có |
GenLogin | 5 profile | 504.518 đồng mỗi tháng (Mini Plus) | 50 | Có, kèm Mini-app market và Academy | Chưa công bố | Chưa công bố | Chưa công bố |
Hidemium | 5 hồ sơ | 388.095 đồng mỗi tháng (Basic cloud) | 30 | Chỉ ở gói trả phí | Chưa công bố | Chưa công bố | Có |
Vài điểm cần nói thẳng về BitBrowser để bài này đáng tin. Chính sách hoàn tiền là không hoàn tiền, hợp đồng dịch vụ ghi rõ thanh toán cuối cùng, trong khi OmniLogin hoàn tiền trong 14 ngày. Mã nguồn không mở, trần profile công khai là 300.000. Một tài khoản không được đăng nhập đồng thời trên nhiều máy, nên đội nhiều người bắt buộc phải dùng cơ chế ghế thành viên để chia sẻ quyền truy cập. Mức giảm giá khi trả theo năm là 30%, thấp hơn mức 50% của GenLogin và HideMyAcc. Cuối cùng, không có giới hạn số profile tạo mỗi ngày, nhưng điều đó không cứu được bạn nếu bạn vẫn để cấu trúc phân quyền lỏng.
Về hạ tầng, một báo cáo đo tài sản phục vụ cho thấy BitBrowser có 82 tài sản với 26 IP độc lập, dùng Cloudflare kèm máy chủ riêng, với 44 tài sản ở Trung Quốc, 14 ở Singapore, 14 ở Mỹ và 10 ở Đức, đồng thời có máy chủ thật bị lộ ở Trung Quốc và Mỹ. Con số này đo khả năng chịu tải, phân tán địa điểm và độ ổn định khi mở rộng, không phải đo chất lượng cá nhân hoá trải nghiệm của người dùng cuối.
Quy trình xử lý sự cốVề hạ tầng, một báo cáo đo tài sản phục vụ cho thấy BitBrowser có 82 tài sản với 26 IP độc lập, dùng Cloudflare kèm máy chủ riêng, với 44 tài sản ở Trung Quốc, 14 ở Singapore, 14 ở Mỹ và 10 ở Đức, đồng thời có máy chủ thật bị lộ ở Trung Quốc và Mỹ. Con số này đo khả năng chịu tải, phân tán địa điểm và độ ổn định khi mở rộng, không phải đo chất lượng cá nhân hoá trải nghiệm của người dùng cuối.
Nguyên tắc chung cho cả bốn tình huống dưới đây: một tài khoản một môi trường, không thử lại liên tục; xử lý qua kênh hỗ trợ chính thức; và tuân thủ điều khoản của Meta.
Tình huống | Dấu hiệu | Cách xử lý | Không nên làm |
Tài khoản bị khoá | Nhiều tài khoản dùng chung một IP, môi trường bị đổi cấu hình liên tục, đăng nhập cùng lúc từ nhiều máy | Dừng toàn bộ thao tác trên tài khoản, giữ nguyên cửa sổ và cấu hình hiện tại, gửi khiếu nại qua kênh hỗ trợ chính thức, chờ phản hồi | Tạo cửa sổ mới và đăng nhập lại ngay, hoặc nhờ thêm người đăng nhập giúp |
Bị yêu cầu xác minh lặp lại | Checkpoint xuất hiện lặp lại sau mỗi lần đăng nhập | Mở 4 trang kiểm tra dấu vân tay, sửa lỗi WebRTC, Canvas trùng, múi giờ lệch và độ phân giải, đồng bộ lại theo IP | Xóa dữ liệu trình duyệt liên tục, đổi cửa sổ liên tục, hoặc nhờ nhiều người thử song song |
Mất quyền truy cập quảng cáo | Không còn thấy tài khoản quảng cáo hoặc bị từ chối quyền trong Business Manager | Kiểm tra lại phân quyền trong Business Manager và trong BitBrowser, liên hệ quản lý tài khoản Meta | Tạo tài khoản quảng cáo mới để né, vì cách đó tăng rủi ro cho toàn bộ tài khoản khác |
Số điện thoại không nhận mã | Mã xác minh không tới dù vẫn nhận được cuộc gọi | Chờ hết thời gian chờ rồi thử lại một lần, kiểm tra lại SIM và tài khoản nhận thư, chuyển sang điện thoại đám mây có Google Play gốc nếu cần | Nhờ nhiều người yêu cầu mã liên tục, vì hành vi này bị ghi nhận rõ ràng |
Sai lầm thường gặp và checklist
Sai lầm | Hậu quả | Cách tránh |
Đặt nhiều tài khoản vào cùng một cửa sổ | Dễ dẫn tới liên kết và bị giảm quyền hiển thị | Mỗi cửa sổ đúng một tài khoản, mỗi tài khoản một IP riêng |
Dán cookie qua Zalo để chia sẻ nhanh | Mất dấu vết, không thu hồi được khi nhân viên nghỉ | Xuất và nhập cookie hàng loạt qua công cụ, lưu theo mẫu tên |
Cho tất cả cùng quyền quản trị viên | Một sự cố ảnh hưởng cả hệ thống | Giữ một quản trị viên, gán quyền theo nhóm cho người còn lại |
Cấu hình dấu vân tay xong mới kiểm tra | Tốn thời gian, không biết thay đổi nào có tác dụng | Kiểm tra 4 trang trước, tinh chỉnh sau |
Dùng đồng bộ nhiều cửa sổ để tạo tương tác | Vi phạm điều khoản cộng đồng, kéo theo cả nhóm | Chỉ dùng đồng bộ cho thao tác lặp lại hợp pháp |
Để điện thoại đám mây bật suốt đêm | Tính phí liên tục, không tạo ra giá trị | Cài tắt theo lịch, vì bật máy là bắt đầu tính phí |
Checklist trước khi chạy chiến dịch lớn: mỗi cửa sổ có tên đúng quy ước và ghi chú có chủ sở hữu; mỗi tài khoản nằm ở một nhóm thuộc quyền của đúng một người; 4 trang kiểm tra dấu vân tay không còn lỗi WebRTC, Canvas, múi giờ và độ phân giải; IP trong công cụ khớp IP-API đã chốt nguồn chuẩn; cookie đã nhập đúng nền tảng và không còn chia sẻ qua tin nhắn; đồng bộ nhiều cửa sổ chỉ dùng cho thao tác chuẩn bị; và có kế hoạch xử lý sự cố cho từng tài khoản trước khi ngày chạy bắt đầu.
Quản lý 20 tài khoản không khó bằng việc giữ cho mọi tài khoản không bị khoá. Cái đội dưới 20 tài khoản thường mắc là dành quá nhiều thời gian cho cách ly môi trường và quá ít cho truy vết. Khi đội đã lớn, sự cố hiếm khi đến từ lỗi kỹ thuật tinh vi, nó đến từ việc không ai biết ai đã đụng vào cái gì. Cách ly đúng vẫn cần, nhưng phải đi kèm phân quyền mảnh, ghi chú nhất quán và nhật ký hoạt động. Đó là lý do nhiều tài liệu tiếng Anh gọi nhóm công cụ này là anti-detect browser, còn mình gọi đơn giản là công cụ quản lý danh tính số: nó quản lý một môi trường trình duyệt có danh tính riêng, không phải công cụ né tránh.
Người dùng cuối chịu trách nhiệm tuân thủ điều khoản dịch vụ của nền tảng. Công cụ chỉ hỗ trợ quản lý môi trường và quy trình vận hành, không thay đổi điều khoản của Meta, và không đồng nghĩa với việc mọi hành vi trên tài khoản đều được phép.
Quản lý 20 tài khoản không khó bằng việc giữ cho mọi tài khoản không bị khoá. Cái đội dưới 20 tài khoản thường mắc là dành quá nhiều thời gian cho cách ly môi trường và quá ít cho truy vết. Khi đội đã lớn, sự cố hiếm khi đến từ lỗi kỹ thuật tinh vi, nó đến từ việc không ai biết ai đã đụng vào cái gì. Cách ly đúng vẫn cần, nhưng phải đi kèm phân quyền mảnh, ghi chú nhất quán và nhật ký hoạt động. Đó là lý do nhiều tài liệu tiếng Anh gọi nhóm công cụ này là anti-detect browser, còn mình gọi đơn giản là công cụ quản lý danh tính số: nó quản lý một môi trường trình duyệt có danh tính riêng, không phải công cụ né tránh.
Người dùng cuối chịu trách nhiệm tuân thủ điều khoản dịch vụ của nền tảng. Công cụ chỉ hỗ trợ quản lý môi trường và quy trình vận hành, không thay đổi điều khoản của Meta, và không đồng nghĩa với việc mọi hành vi trên tài khoản đều được phép.