hieutruongbackl
Thành viên
- Tham gia
- 20/8/2025
- Bài viết
- 13
AI đang được ứng dụng ngày càng nhiều trong công việc, từ viết nội dung, phân tích dữ liệu đến chăm sóc khách hàng và tự động hóa các công việc lặp lại. Đặc biệt, AI Agent đang được nhiều doanh nghiệp quan tâm vì có khả năng không chỉ trả lời câu hỏi mà còn kết nối với các công cụ và dữ liệu để thực hiện một chuỗi công việc.
Tuy nhiên, khi AI Agent được kết nối với email, CRM, Google Drive hay các hệ thống nội bộ, vấn đề bảo mật dữ liệu cũng trở nên đáng quan tâm hơn.
Ví dụ, một nhân viên có thể đưa hợp đồng khách hàng vào AI để nhờ tóm tắt. Nếu trong hợp đồng có thông tin cá nhân, giá trị hợp đồng hoặc điều khoản bảo mật thì doanh nghiệp cần biết dữ liệu đó được xử lý như thế nào và ai có quyền truy cập.
Một vấn đề khác là quyền của AI Agent. Nếu một Agent chỉ có nhiệm vụ tổng hợp báo cáo Marketing nhưng lại được cấp quyền truy cập toàn bộ dữ liệu của công ty thì rủi ro sẽ cao hơn rất nhiều.
Vì vậy, khi sử dụng AI Agent, doanh nghiệp nên chú ý một số nguyên tắc cơ bản:
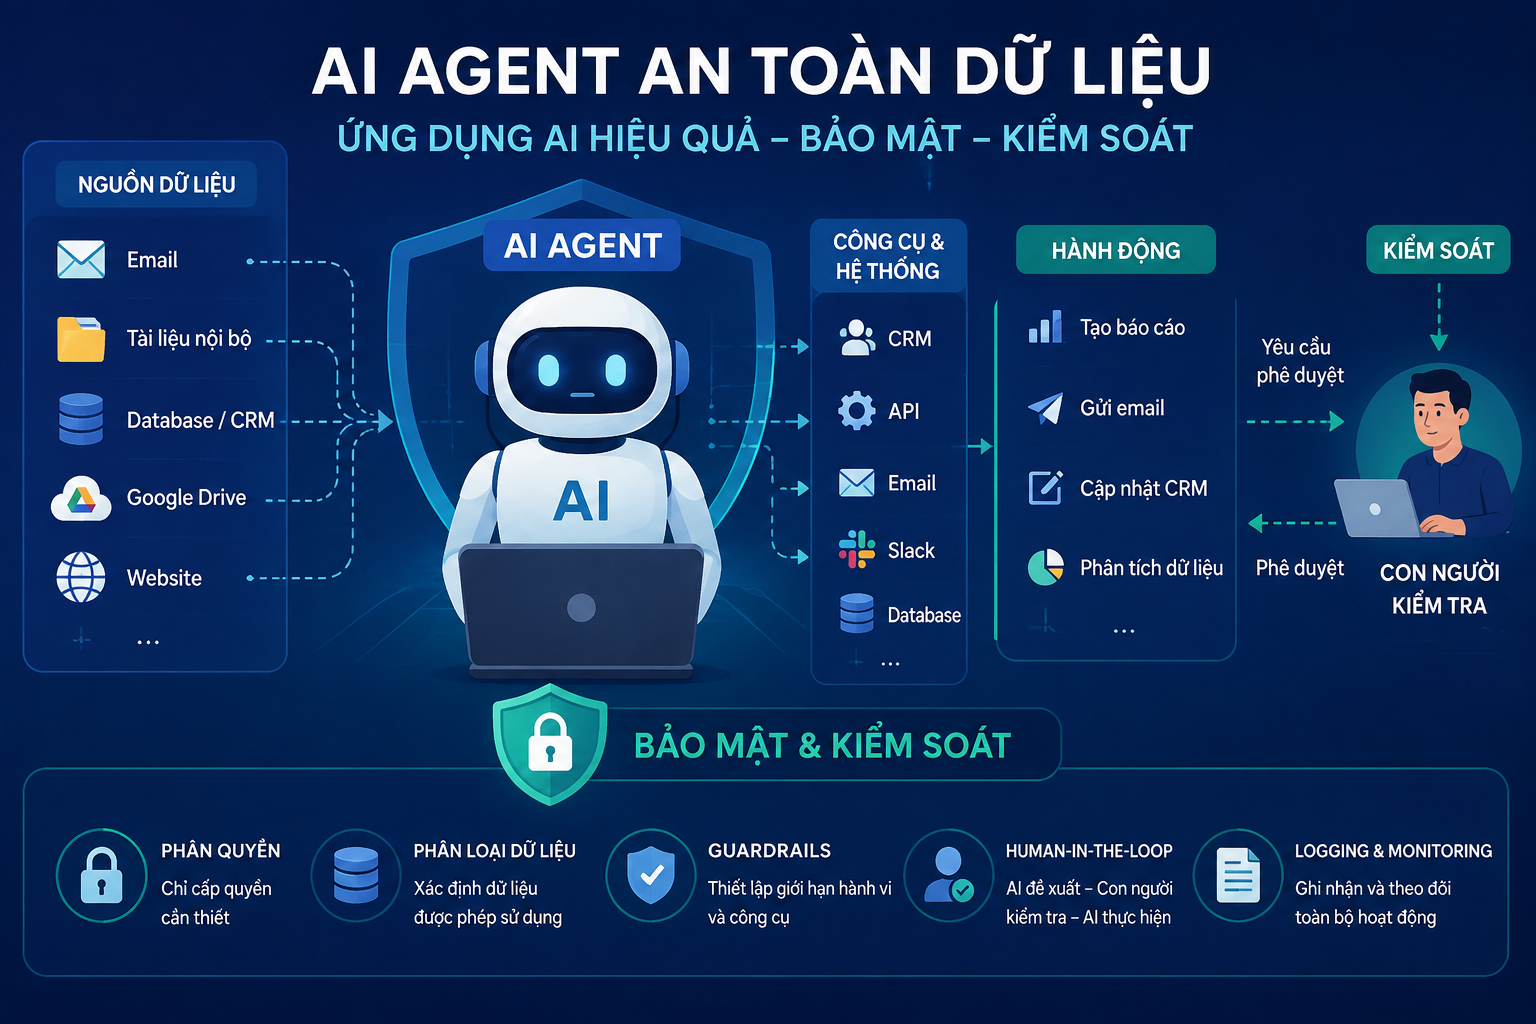
Một quy trình đơn giản có thể áp dụng là: AI đề xuất → con người kiểm tra → AI thực hiện. Cách này đặc biệt hữu ích với những công việc có ảnh hưởng trực tiếp đến khách hàng hoặc dữ liệu quan trọng.
Nếu bạn muốn tìm hiểu sâu hơn về chủ đề này, mình thấy có một bài viết khá chi tiết về agent an toàn dữ liệu, trong đó phân tích các rủi ro thường gặp và 3 hướng triển khai AI Agent là Public AI kết hợp Data Masking, Commercial API và Local/On-premise AI:
👉 Agent an toàn dữ liệu: Rủi ro, bảo mật và cách triển khai AI Agent an toàn
Theo mình, AI Agent không phải là thứ doanh nghiệp nên tránh vì lo ngại bảo mật. Quan trọng hơn là phải xác định rõ AI được phép làm gì, được truy cập dữ liệu nào và những hành động nào cần có sự kiểm soát của con người.
Khi được triển khai đúng cách, AI Agent có thể trở thành một công cụ rất hữu ích để hỗ trợ công việc và tự động hóa quy trình mà vẫn duy trì được mức độ kiểm soát dữ liệu phù hợp.
Tuy nhiên, khi AI Agent được kết nối với email, CRM, Google Drive hay các hệ thống nội bộ, vấn đề bảo mật dữ liệu cũng trở nên đáng quan tâm hơn.
Ví dụ, một nhân viên có thể đưa hợp đồng khách hàng vào AI để nhờ tóm tắt. Nếu trong hợp đồng có thông tin cá nhân, giá trị hợp đồng hoặc điều khoản bảo mật thì doanh nghiệp cần biết dữ liệu đó được xử lý như thế nào và ai có quyền truy cập.
Một vấn đề khác là quyền của AI Agent. Nếu một Agent chỉ có nhiệm vụ tổng hợp báo cáo Marketing nhưng lại được cấp quyền truy cập toàn bộ dữ liệu của công ty thì rủi ro sẽ cao hơn rất nhiều.
Vì vậy, khi sử dụng AI Agent, doanh nghiệp nên chú ý một số nguyên tắc cơ bản:
- Chỉ cung cấp cho AI những dữ liệu thực sự cần thiết.
- Phân loại dữ liệu trước khi đưa vào công cụ AI.
- Không cấp quyền truy cập rộng hơn mức cần thiết.
- Kiểm soát các API và công cụ mà Agent được phép sử dụng.
- Với những hành động quan trọng, nên có người kiểm tra trước khi AI thực hiện.
- Theo dõi và ghi nhận hoạt động của Agent để có thể phát hiện vấn đề khi cần.
Một quy trình đơn giản có thể áp dụng là: AI đề xuất → con người kiểm tra → AI thực hiện. Cách này đặc biệt hữu ích với những công việc có ảnh hưởng trực tiếp đến khách hàng hoặc dữ liệu quan trọng.
Nếu bạn muốn tìm hiểu sâu hơn về chủ đề này, mình thấy có một bài viết khá chi tiết về agent an toàn dữ liệu, trong đó phân tích các rủi ro thường gặp và 3 hướng triển khai AI Agent là Public AI kết hợp Data Masking, Commercial API và Local/On-premise AI:
👉 Agent an toàn dữ liệu: Rủi ro, bảo mật và cách triển khai AI Agent an toàn
Theo mình, AI Agent không phải là thứ doanh nghiệp nên tránh vì lo ngại bảo mật. Quan trọng hơn là phải xác định rõ AI được phép làm gì, được truy cập dữ liệu nào và những hành động nào cần có sự kiểm soát của con người.
Khi được triển khai đúng cách, AI Agent có thể trở thành một công cụ rất hữu ích để hỗ trợ công việc và tự động hóa quy trình mà vẫn duy trì được mức độ kiểm soát dữ liệu phù hợp.